Масштабируемость, надёжность и предсказуемые обновления — три требования, без которых приложение не выдержит роста аудитории. Kubernetes стал стандартным способом их обеспечить: он автоматизирует развёртывание, масштабирование и восстановление контейнеризированных сервисов. В этой статье команда бэкенд-разработки YuSMP Group разберёт, зачем нужен Kubernetes, из каких объектов он состоит и с чего начать, если вы делаете первые шаги в этой технологии.
Зачем нужен Kubernetes
Представьте интернет-магазин из нескольких сервисов: фронтенд, API заказов, обработка платежей, база данных. Каждый компонент упакован в контейнер — так его проще переносить между окружениями и обновлять независимо от остальных. Пока сервисов два-три и трафик стабилен, с управлением справится один администратор и пара bash-скриптов.
Проблема начинается при росте. Нужно запустить пять копий API в час пик и вернуть одну ночью, автоматически перезапустить контейнер, упавший из-за утечки памяти, выкатить новую версию без остановки сайта и равномерно распределить запросы между репликами. Делать это вручную на десятках серверов — источник ошибок и бессонных дежурств. Kubernetes берёт эти задачи на себя: вы описываете желаемое состояние системы в конфигурации, а платформа следит, чтобы реальность ему соответствовала.
Pod, Deployment, Service и другие ключевые объекты
Прежде чем разбирать примеры, стоит выучить словарь Kubernetes — несколько объектов, из которых строится практически любой сценарий.
| Объект | Что делает | Когда используется |
|---|---|---|
| Pod | Минимальная запускаемая единица — один или несколько контейнеров с общей сетью и диском | Всегда: это то, что реально выполняется на узле |
| Deployment | Описывает, сколько копий пода держать и как обновлять их без простоя | Для любого сервиса, который должен жить дольше одного запуска |
| Service | Даёт подам стабильный IP и DNS-имя, даже если сами поды пересоздаются | Когда к сервису нужно обращаться по имени, а не по IP пода |
| ConfigMap | Хранит некритичные настройки отдельно от кода — адреса, таймауты, флаги | Чтобы не пересобирать образ при смене конфигурации |
| Secret | То же самое, что ConfigMap, но для паролей, токенов и ключей доступа | Для любых конфиденциальных данных приложения |
| Namespace | Изолированное пространство имён внутри одного кластера | Чтобы развести команды, окружения (dev/stage/prod) или проекты |
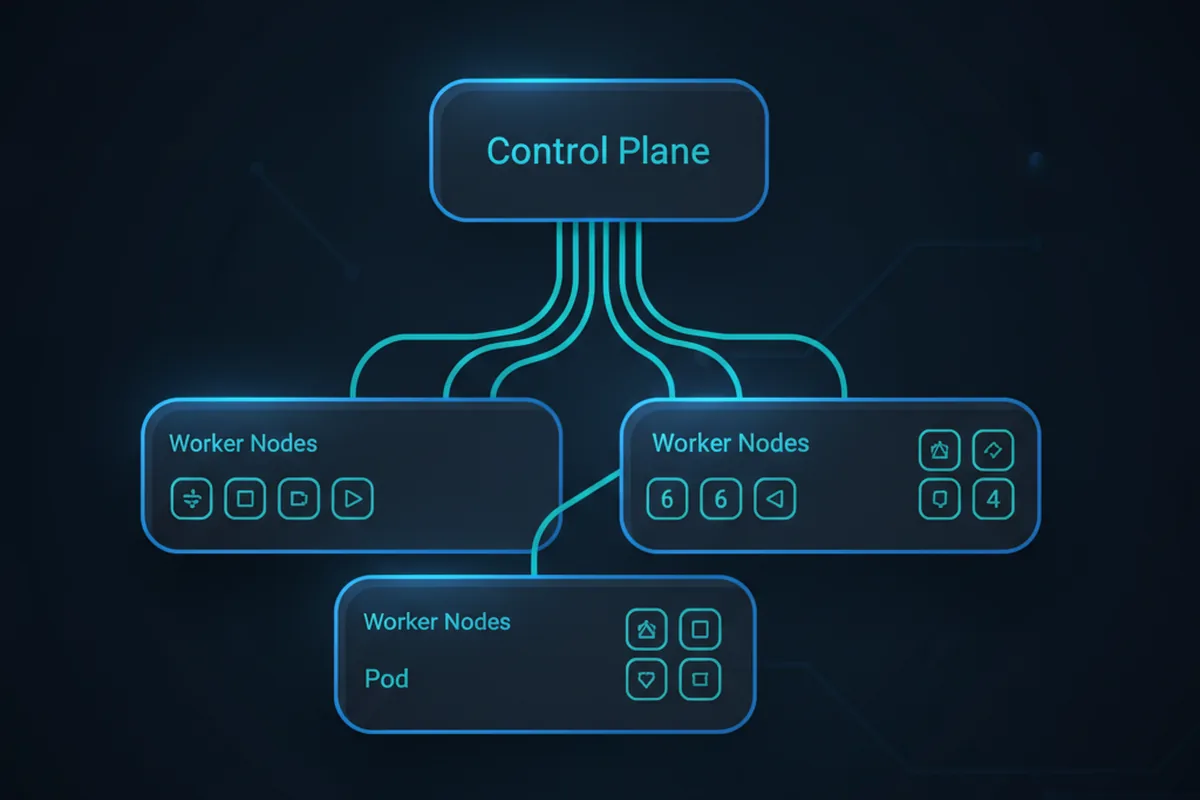
За сценой кластер делится на две части. Control Plane — «мозг»: kube-apiserver принимает команды, etcd хранит состояние кластера, scheduler решает, на каком узле запустить новый под, controller-manager следит, чтобы реальное состояние совпадало с описанным. Worker-узлы — рабочие лошадки: на каждом крутится kubelet (общается с Control Plane и управляет подами) и kube-proxy (отвечает за сетевые правила).
Kubernetes и Docker — не конкуренты
Частая путаница у новичков: «зачем Kubernetes, если есть Docker?». Это инструменты разных уровней. Docker собирает приложение в контейнер и запускает его на одной машине. Kubernetes решает, где и сколько таких контейнеров должно работать, как их перезапускать при сбое и как масштабировать на множестве машин сразу. Проще говоря, Docker — про упаковку одного контейнера, Kubernetes — про управление парком контейнеров на десятках серверов.
Подробное сравнение Kubernetes с другими системами оркестрации (Docker Swarm, Nomad) и разбор, когда оркестрация вообще нужна бизнесу, — в статье «Docker и Kubernetes: контейнеризация и оркестрация».
Пример: как Kubernetes разворачивает приложение
Возьмём простой веб-сервис на двух репликах. Разработчик описывает желаемое состояние в YAML-манифесте:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: my-app
spec:
  replicas: 2
  selector:
    matchLabels:
      app: my-app
  template:
    metadata:
      labels:
        app: my-app
    spec:
      containers:
      - name: my-app
        image: my-registry/my-app:1.4
        ports:
        - containerPort: 8080
---
apiVersion: v1
kind: Service
metadata:
  name: my-app
spec:
  selector:
    app: my-app
  ports:
  - port: 80
    targetPort: 8080
Дальше происходит следующее:
- Приём манифеста. Команда
kubectl apply -f deployment.yamlотправляет описание в kube-apiserver. - Планирование. Scheduler находит узлы со свободными ресурсами и назначает туда два пода.
- Запуск. kubelet на каждом узле запускает контейнер из указанного образа.
- Связь. Service получает стабильный IP и DNS-имя
my-app, через которое остальные сервисы обращаются к приложению независимо от того, на каком узле сейчас крутятся поды. - Самовосстановление. Если один под упадёт, controller-manager это заметит и попросит scheduler запустить замену — без вмешательства человека.
- Обновление. При выкатке новой версии Deployment поочерёдно заменяет старые поды новыми (rolling update), поэтому сайт не уходит в простой.
Если умножить это на интернет-магазин из примера выше — фронтенд, API заказов, платежи и базу данных — получится набор из нескольких Deployment и Service, которые Kubernetes связывает и масштабирует по тем же правилам.
С чего начать новичку
Для первого знакомства не нужен ни облачный аккаунт, ни кластер из нескольких серверов. Minikube разворачивает однонодовый кластер прямо на ноутбуке за несколько минут и достаточен, чтобы попробовать все объекты из таблицы выше на практике. Из инструментов дальше понадобится kubectl — консольный клиент, через который отправляются все команды кластеру.
Пошаговую установку — от Minikube до production-кластера на kubeadm, требования к серверу и список базовых команд kubectl — мы разбирали отдельно: «Как установить Kubernetes: пошаговая инструкция».
Что обычно добавляют к базовому кластеру
Голого Deployment и Service, как в примере выше, хватает для демонстрации, но в реальных кластерах типично используют ещё несколько инструментов.
- Ingress — объект, который пускает внешний HTTP(S)-трафик в кластер по доменному имени и пути, с TLS-терминацией. Без него сервисы доступны только внутри кластера или через NodePort/LoadBalancer по IP.
- Helm — пакетный менеджер для Kubernetes: оборачивает набор манифестов (Deployment, Service, ConfigMap и так далее) в один «чарт», который устанавливается и обновляется одной командой вместо десятка файлов kubectl apply.
- Persistent Volume — хранилище, которое переживает перезапуск и пересоздание пода. Нужен для баз данных и любых сервисов с состоянием.
- Prometheus и Grafana — стандартная связка мониторинга в экосистеме Kubernetes: собирают метрики подов и узлов, строят дашборды и отправляют алерты при деградации.
- Horizontal Pod Autoscaler (HPA) — автоматически меняет число реплик Deployment в зависимости от загрузки CPU, памяти или кастомных метрик, без ручного вмешательства.
На старте разбираться во всём этом сразу не нужно — для первого кластера достаточно Pod, Deployment и Service. Остальное подключается по мере роста проекта.
Когда Kubernetes нужен, а когда это лишнее
Kubernetes решает задачи масштаба — и платит за это сложностью: кластером нужно управлять, мониторить, обновлять и защищать отдельно от самого приложения. Для части проектов это себя не окупает.
Стоит присмотреться к Kubernetes, если:
- приложение состоит из нескольких независимых сервисов (микросервисная архитектура);
- нагрузка неравномерна и требует автоматического масштабирования под пиковые часы;
- простой недопустим — нужны обновления без остановки и быстрый автоматический перезапуск при сбоях;
- команда уже работает с несколькими окружениями (dev/stage/prod) и хочет управлять ими единообразно.
Пока рано, если:
- весь проект — монолит, который помещается на одном сервере;
- трафик стабилен и предсказуем, пиковых нагрузок нет;
- в команде нет человека, готового заниматься эксплуатацией кластера (или бюджета на managed-решение вроде GKE/EKS);
- задачу решает более простой инструмент — Docker Compose для одного сервера или serverless-платформа для событийной нагрузки.
Начинать с Kubernetes «про запас» — частая ошибка: сложность инфраструктуры обгоняет реальные потребности продукта, а команда тратит время на DevOps вместо фич. Разумный путь — вырасти до Kubernetes, когда монолит или Docker Compose реально перестанут справляться.
Часто задаваемые вопросы о Kubernetes
Нужно ли знать Docker перед изучением Kubernetes?
Да, базово. Kubernetes управляет контейнерами, но не создаёт их — образы по-прежнему собираются через Docker или его альтернативы вроде Podman. Перед Kubernetes стоит понимать, что такое Dockerfile, образ и контейнер.
С чего начать изучение Kubernetes новичку?
Поставить Minikube локально, пройти официальный интерактивный туториал Kubernetes Basics в браузере, а затем развернуть свой простой YAML-манифест — так же, как в примере выше. Теория без практики с kubectl усваивается плохо.
Можно ли использовать Kubernetes для маленького проекта?
Технически можно, но чаще избыточно. Для одного-двух сервисов на одном сервере Docker Compose даёт тот же результат с кратно меньшей сложностью эксплуатации. Kubernetes окупается на масштабе нескольких сервисов и серверов.
Сколько времени нужно, чтобы освоить основы Kubernetes?
Базовые объекты (Pod, Deployment, Service) и работа с kubectl осваиваются за 1–2 недели практики. Уверенная работа с сетями, хранилищами и безопасностью кластера в production — это уже несколько месяцев опыта.
Чем Kubernetes отличается от обычного VPS или хостинга?
VPS — это один сервер с фиксированными ресурсами, которым администратор управляет вручную. Kubernetes абстрагирует несколько серверов в единый кластер и сам решает, где и как запускать приложение, перераспределяя нагрузку и ресурсы автоматически.
Нужен ли Kubernetes, если я уже использую serverless?
Не обязательно. Serverless (например AWS Lambda) снимает заботу об инфраструктуре для событийных и коротких задач, но плохо подходит для долгоживущих соединений, тяжёлых вычислений и полного контроля над окружением. Kubernetes и serverless нередко используются вместе для разных частей одной системы.
Нужна помощь с архитектурой, развёртыванием или сопровождением Kubernetes-кластера? Команда бэкенд-разработки YuSMP Group возьмёт инфраструктуру на себя — от локального Minikube до production в облаке.
Обсудим ваш проект?
Соберём команду под вашу задачу и оценим проект за 2 дня — бесплатно.