Рассказали в статье историю создания Kubernetes, что это и как устроен, для чего нужен. Из каких компонентов состоит, отметили основные преимущества и как установить.
Kubernetes давно перестал быть «экзотикой для крупных компаний»: по данным ежегодного опроса CNCF 91% организаций уже используют контейнеры в продаже. На этом фоне Kubernetes стал фактически стандартом и имеет значение и для локального кластера, и для продакшена в облаке, и для его железа. В отчете отмечается, что использование CI/CD в продакшене выросло на 31%, а 29% организаций выкатывают изменения несколько раз в день. В отчёте Portworx указано, что 54% уже запускают AI/ML-нагрузки на Kubernetes, 72% — базы данных , 67% — аналитику, а 80 % планируют создать большинство новых приложений на облачных платформах в ближайшие 5 лет.
Мы в YuSMP Group разворачиваем и сопровождаем Kubernetes-кластеры в рамках backend-разработки для клиентских проектов — от локального Minikube для тестов до production-кластеров на собственных серверах и в облаке.
- Kubernetes (K8s) — платформа для автоматизации развёртывания, масштабирования и самовосстановления контейнеризированных приложений, созданная Google на основе внутренней системы Borg.
- Установить кластер можно локально через Minikube, в облаке (GKE, EKS, AKS) или на своих серверах через kubeadm.
- Для production-узла нужны минимум 2 CPU и 2 ГБ RAM, контейнерный runtime (containerd) и сетевой плагин CNI.
- После установки кластер проверяют командами kubectl get nodes и kubectl get pods -A.
История создания Kubernetes
Возникновение проблемы: как Google управлял своими сервисами?
В начале 2000-х годов компания Google активно развивала свои онлайн-сервисы: Поиск, Gmail, YouTube, Google Maps и другие. Масштаб этих сервисов быстро рос, что приводило к серьёзным проблемам с управлением инфраструктурой. Основные трудности, с которыми столкнулись инженеры Google:
- Ручное управление серверами – на тот момент не существовало удобного способа централизованного управления тысячами серверов.
- Сложности в масштабировании – потребность в мощностях постоянно менялась, но распределение нагрузки оставалось статичным.
- Отказоустойчивость сервисов – при сбоях оборудования требовалось оперативно восстанавливать работоспособность сервисов.
- Высокая загрузка серверов – многие машины работали неэффективно, так как использовались лишь частично.
Для решения этих проблем инженеры Google начали разрабатывать внутреннюю систему управления рабочими нагрузками, которая автоматизирует развёртывание ПО, их балансировку, мониторинг и самовосстановление.
Не знаете с чего начать разработку приложения?
Расскажите нам о своей идее, а мы поможем воплотить её в жизнь и предложим оптимальное решение.
Borg – первая система оркестрации контейнеров
Так появилась система Borg, которая стала первым масштабным решением Google для управления контейнеризированными приложениями. Borg позволил:
- Объединять тысячи серверов в единый кластер и управлять ими как одной системой.
- Запускать и останавливать приложения автоматически без необходимости вмешательства инженеров.
- Масштабировать приложения в зависимости от нагрузки.
- Перезапускать упавшие процессы в автоматическом режиме.
- Повышать плотность размещения приложений за счёт эффективного использования ресурсов.
Borg стал революционным решением для Google, но его код оставался закрытым и недоступным для разработчиков вне компании. В течение многих лет Google хранил эту технологию в секрете, пока в 2013 году не было принято решение создать открытую альтернативу Borg для всего IT-сообщества.
Начало работы над Kubernetes
В 2013 году ведущие инженеры Google начали работать над новой системой управления контейнерами, которая вобрала в себя лучшие идеи Borg, но при этом стала бы простым, гибким и доступным инструментом для разработчиков по всему миру.
Ключевые цели проекта:
- Создать открытый проект с открытым исходным кодом.
- Сделать систему непривязанной к конкретному облачному провайдеру.
- Обеспечить простоту управления контейнерами и их автоматизацию.
Первые версии Kubernetes
- 10 июня 2014 года – Google официально представил Kubernetes как проект с открытым исходным кодом.
- 21 июля 2015 года – вышла первая стабильная версия Kubernetes 1.0.
- В этот же день Google передал Kubernetes в CNCF – организации, занимающейся развитием облачных технологий.
Развитие Kubernetes и его роль сегодня
После передачи проекта CNCF, Kubernetes начал стремительно развиваться благодаря участию множества компаний и сообщества разработчиков. Сегодня Kubernetes поддерживают:
- Google Cloud
- Microsoft Azure
- Amazon Web Services (AWS)
- Red Hat OpenShift
- IBM Cloud
- VMware Tanzu
Благодаря широкому сообществу и активной разработке, Kubernetes стал основным стандартом для управления контейнеризированными приложениями и неотъемлемой частью DevOps-практик во всём мире.
Что такое Kubernetes, как устроен и для чего нужен
Kubernetes (K8s) – это платформа для автоматизации развертывания, управления и масштабирования контейнеризированных приложений. Она позволяет разработчикам и администраторам управлять инфраструктурой без необходимости вручную управлять серверами и балансировкой нагрузки.
Как устроен Kubernetes?
K8s основан на кластерной архитектуре, где несколько серверов объединяются в единый вычислительный ресурс. Основные компоненты Kubernetes:
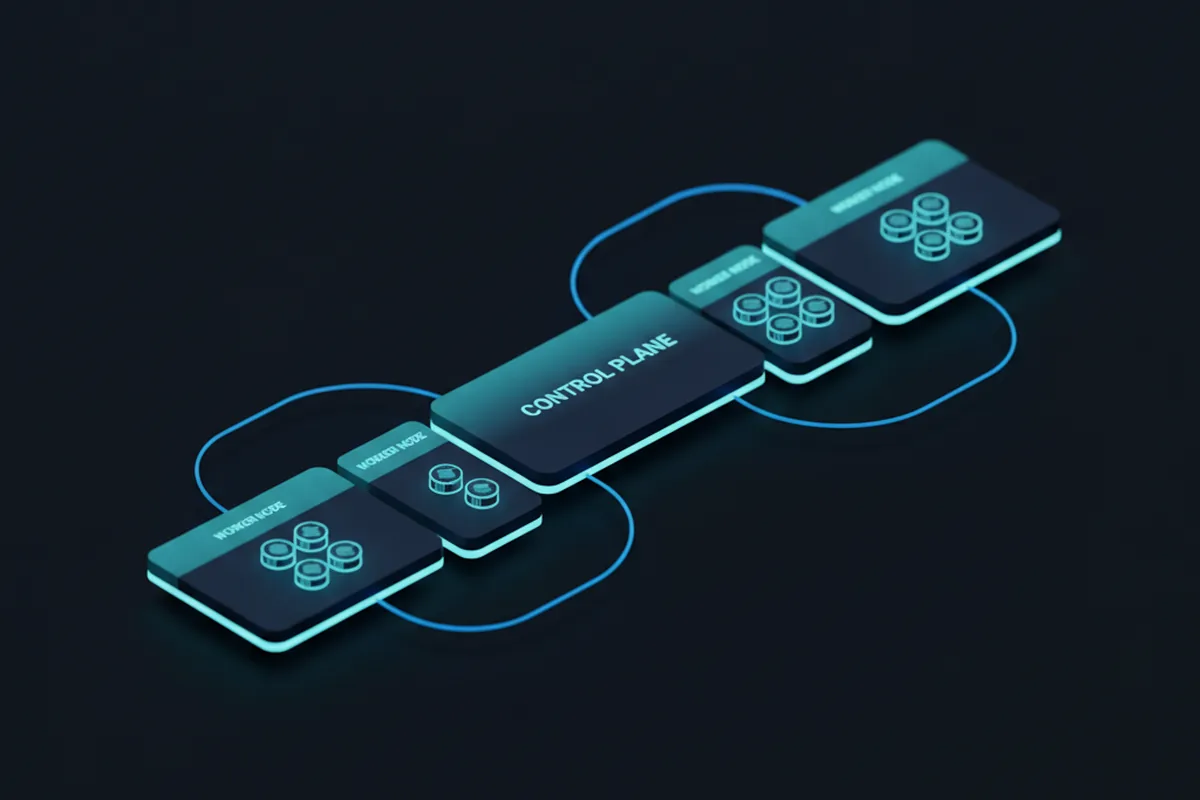
1. Control Plane (Плоскость управления)
Управляет всем кластером и включает в себя несколько ключевых сервисов:
- API Server (kube-apiserver) – точка входа для всех команд в кластер, взаимодействие с Kubernetes осуществляется через API.
- Scheduler (kube-scheduler) – определяет, на каком узле запустить новое приложение, исходя из доступных ресурсов.
- Controller Manager (kube-controller-manager) – следит за состоянием кластера и корректирует его.
- etcd – хранилище данных, где хранится текущее состояние кластера.
2. Рабочие узлы
Worker Nodes – это серверы, на которых выполняются контейнеризированные приложения. Они включают:
- Kubelet – агент, который управляет контейнерами на узле, получая команды Control Plane.
- Kube-proxy – обеспечивает маршрутизацию трафика между сервисами.
- Container Runtime (Docker, containerd, CRI-O) – запуск и управление контейнерами.
3. Основные объекты Kubernetes
- Pod – минимальная единица развертывания в Kubernetes, содержащая один или несколько контейнеров.
- Service – создаёт стабильную точку доступа к группе Pod-ов, обеспечивая балансировку нагрузки.
- Deployment – управляет развертыванием и обновлением приложений, обеспечивая отказоустойчивость.
- ConfigMap и Secret – хранят конфигурационные файлы и секретные данные (пароли, API-ключи).
Для чего нужен Kubernetes?
K8s решает сразу несколько ключевых задач:
- Приложения разворачиваются на серверах автоматически, без ручного вмешательства.
- Самовосстановление – при сбое приложения Kubernetes автоматически перезапустит контейнер или переместит его на другой узел.
- Гибкое масштабирование – Kubernetes увеличивает или уменьшает количество экземпляров приложения в зависимости от нагрузки.
- Оптимизация ресурсов – обеспечивает равномерное распределение нагрузки между серверами.
- Многооблачность и гибкость – Kubernetes работает как в облаках (AWS, Google Cloud, Azure), так и на физических серверах.
Из каких компонентов состоит архитектура Kubernetes
Control Plane (Плоскость управления)
Control Plane – это центральная часть, которая управляет кластером и следит за тем, чтобы все приложения работали в нужном состоянии.
API Server – это главный интерфейс взаимодействия с Kubernetes. Он принимает команды от пользователей и передаёт их другим компонентам системы.
- Обрабатывает команды kubectl, REST API-запросы и взаимодействует с другими сервисами.
- Работает с хранилищем etcd, получая и записывая данные о состоянии кластера.
Остальные компоненты K8s взаимодействуют друг с другом исключительно через API Server.
etcd – это ключ-значение хранилище, в котором сохраняются данные о кластере:
- Текущие состояния узлов и приложений.
- Настройки сети и конфигурации.
- Информацию о развернутых объектах Kubernetes.
Почему etcd важен?
- Если etcd выйдет из строя, кластер потеряет всю информацию о своих состояниях.
- Kubernetes использует etcd для отслеживания изменений в инфраструктуре.
Controller Manager отвечает за автоматическое управление кластером. Он включает в себя несколько контроллеров, которые следят за состоянием системы и предпринимают корректирующие действия.
- Node Controller – отслеживает работоспособность узлов и заменяет вышедшие из строя.
- Replication Controller – следит за количеством работающих Pod-ов и восстанавливает их при сбоях.
- Service Account Controller – управляет учётными записями и правами доступа в кластере.
Scheduler отвечает за выбор узла (Worker Node), на котором будет запущен новый Pod.
- Получает информацию о доступных ресурсах узлов.
- Анализирует требования Pod-а (ресурсы CPU, RAM, сеть).
- Назначает Pod на наиболее подходящий узел.
Если ресурсов недостаточно, K8s может отложить запуск Pod-а, пока не освободятся необходимые мощности.
Worker Nodes (Рабочие узлы)
Worker Node – это сервер, на котором запускаются контейнеризированные приложения. В кластере может быть несколько узлов, что позволяет Kubernetes равномерно распределять нагрузку.
Каждый Worker Node содержит несколько критически важных компонентов:
Kubelet – это агент, работающий на каждом узле. Он получает команды от Control Plane и управляет контейнерами.
- Запускает и останавливает контейнеры.
- Следит за состоянием Pod-ов.
- Обменивается данными с API Server.
Если Pod неожиданно завершает работу, Kubelet автоматически его перезапускает.
Kube-proxy – сетевой компонент, отвечающий за маршрутизацию трафика между Pod-ами.
- Настраивает правила NAT для связи сервисов между собой.
- Обеспечивает балансировку нагрузки внутри кластера.
- Позволяет Pod-ам и сервисам взаимодействовать через внутреннюю сеть Kubernetes.
Container Runtime – это ПО, которое запускает и управляет контейнерами.
Поддерживаемые среды выполнения контейнеров:
- Docker – самый популярный вариант.
- containerd – официальное решение, рекомендованное Kubernetes.
- CRI-O – легковесный runtime, оптимизированный для Kubernetes.
Без Container Runtime Kubernetes не сможет запускать приложения.
Основные объекты Kubernetes
Помимо архитектурных компонентов, K8s управляет следующими объектами:
Pod – это основная единица развертывания в Kubernetes. Он может содержать один или несколько контейнеров, работающих вместе.
Pod-ы могут взаимодействовать друг с другом и обмениваться данными через общие тома.
Service – это объект, обеспечивающий доступ к группе Pod-ов. Создаёт виртуальный IP-адрес, позволяя клиентам подключаться к сервису независимо от того, на каком узле запущены Pod-ы.
Deployment – это объект, который управляет развертыванием и обновлением приложений.
- Гарантирует, что всегда запущено нужное количество Pod-ов.
- Позволяет выполнять обновления без простоев (Rolling Updates).
- Поддерживает автоматический откат на предыдущую версию.
Наш кейс: автоматизация складского учета
Мобильные приложения, web-версия, синхронизированные промышленные весы, таблички с QR-кодом
Преимущества Kubernetes
1. K8s поддерживает горизонтальное и вертикальное масштабирование в зависимости от нагрузки:
- Горизонтальное масштабирование (HPA – Horizontal Pod Autoscaler)
- Вертикальное масштабирование (VPA – Vertical Pod Autoscaler)
- Cluster Autoscaler – добавляет или удаляет Worker Nodes в зависимости от нагрузки на кластер.
Преимущество: Экономия ресурсов и возможность адаптации к изменяющейся нагрузке без ручного вмешательства.
2. K8s автоматически следит за состоянием запущенных приложений и узлов, обеспечивая:
- Перезапуск контейнеров в случае сбоя.
- Замена упавших узлов.
- Проверку работоспособности (Liveness и Readiness Probes).
Преимущество: Гарантированная доступность сервисов и минимальное время простоя.
3. K8s позволяет без простоев обновлять версии приложений, используя:
- Rolling Updates
- Canary Deployments.
- Blue-Green Deployments.
Преимущество: Надёжное обновление сервисов без простоев и потери данных.
4. Kubernetes поддерживает работу в различных средах:
- Облачные платформы: AWS, Google Cloud, Microsoft Azure.
- Локальные серверы и дата-центры.
- Гибридные и мультиоблачные среды, что позволяет комбинировать ресурсы нескольких облачных провайдеров.
Преимущество: Возможность развертывания приложений в любой среде без привязки к конкретному провайдеру.
Подготовка к установке Kubernetes
Системные требования
Минимальные требования зависят от роли узла в кластере. Для локального теста в Minikube хватит одной машины с 2 CPU и 2 ГБ RAM — ниже требования для полноценного kubeadm-кластера.
| Узел | CPU | RAM | Диск | ОС |
|---|---|---|---|---|
| Control Plane (мастер) | от 2 ядер | от 2 ГБ (рекомендуется 4 ГБ+) | от 20 ГБ SSD | Ubuntu 22.04/24.04, Debian, CentOS/RHEL |
| Worker Node (рабочий узел) | от 1 ядра | от 2 ГБ | от 20 ГБ SSD | та же ОС, что и на мастере |
| Minikube (локально) | от 2 ядер | от 2 ГБ | от 20 ГБ | Linux, macOS, Windows |
- Обновить систему и установить необходимые зависимости (Docker, kubeadm, kubelet, kubectl).
- Настроить сеть и firewall для корректной работы кластера.
- Обеспечить поддержку контейнеризации на хост-машинах.
Перед установкой Kubernetes необходимо определить, где будет развернут кластер. Доступны несколько вариантов:
- Локальный кластер
- Облачный кластер
- On-Premise кластер
Если Kubernetes устанавливается впервые, лучше начать с Minikube для локального тестирования или использовать облачные сервисы для упрощенной настройки.
Перед установкой Kubernetes необходимо установить контейнерный рантайм (Docker или его альтернативы), а также ключевые утилиты kubectl, kubeadm и kubelet.
Настройка сети для Kubernetes
Kubernetes требует настройки сетевых параметров и выбора сетевого плагина для организации взаимодействия между контейнерами.
Выбор сетевого плагина (CNI)
Для связи между Pod-ами Kubernetes использует плагины CNI. Среди популярных решений можно выделить:
- Calico – поддерживает Network Policies и использует BGP для маршрутизации.
- Flannel – легковесный, подходит для небольших кластеров.
- WeaveNet – поддерживает шифрование трафика.
Если требуется простая установка, лучше выбрать Flannel. Для продакшн-сред с высокой безопасностью рекомендуется Calico.
Как установить и развернуть Kubernetes
Ниже — три рабочих способа: локально через Minikube, в управляемом облаке (GKE) и на собственных серверах через kubeadm. Выбирайте по задаче: для теста хватит Minikube, для production — kubeadm или managed-кластер.
| Способ | Сложность | Кто управляет control-plane | Когда выбирать |
|---|---|---|---|
| Minikube | Низкая | Вы, локально на одной машине | Разработка и тестирование, обучение |
| Managed-кластер (GKE, EKS, AKS) | Средняя | Облачный провайдер | Production без своей команды SRE |
| kubeadm на своих серверах | Высокая | Вы полностью | Production с требованиями к изоляции инфраструктуры |
1. Minikube (локально):
- Установите Docker.
- Установите Minikube:
curl -LO https://storage.googleapis.com/minikube/releases/latest/minikube-linux-amd64 sudo install minikube-linux-amd64 /usr/local/bin/minikube- Запустите Minikube:
minikube start- Установите kubectl:
curl -LO "https://dl.k8s.io/release/$(curl -L -s https://dl.k8s.io/release/stable.txt)/bin/linux/amd64/kubectl" sudo install -o root -g root -m 0755 kubectl /usr/local/bin/kubectl- Проверка:
kubectl get nodes2. В облаке (GKE):
- Установите Google Cloud SDK.
- Создайте кластер:
gcloud container clusters create my-cluster --num-nodes=3- Настройте kubectl:
gcloud container clusters get-credentials my-cluster- Проверка:
kubectl get nodes3. На серверах (kubeadm):
- Установите Docker, kubeadm, kubelet, kubectl.
- Инициализируйте мастер:
sudo kubeadm init- Настройте kubectl:
mkdir -p $HOME/.kube sudo cp -i /etc/kubernetes/admin.conf $HOME/.kube/config sudo chown $(id -u):$(id -g) $HOME/.kube/config- Установите сетевой плагин (например, Calico):
kubectl apply -f https://docs.projectcalico.org/manifests/calico.yaml- Присоедините рабочие узлы:
kubeadm join <master-ip>:<master-port> --token <token> --discovery-token-ca-cert-hash sha256:<hash>- Проверка:
kubectl get nodesКак проверить, что кластер Kubernetes работает
После любого из трёх способов установки кластер стоит проверить одинаковым набором команд:
- kubectl cluster-info — показывает адрес API Server и подтверждает, что кластер отвечает.
- kubectl get nodes — все узлы должны быть в статусе Ready; если узел висит в NotReady, чаще всего не установлен сетевой плагин (CNI).
- kubectl get pods -A — системные поды в namespace kube-system должны быть в статусе Running.
- kubectl describe node <имя> — если что-то не так, раздел Events в выводе обычно называет точную причину.
Заключение
Kubernetes — мощный инструмент для управления контейнеризированными приложениями, который обеспечивает гибкость, надежность и масштабируемость. Его установка и настройка требуют определенных знаний, но в результате вы получите эффективную систему для управления вашими сервисами.
Типовые команды для работы с кластером Kubernetes
Шпаргалка по kubectl-командам, которые понадобятся сразу после установки кластера:
| Команда | Что делает |
|---|---|
| kubectl get nodes | Список узлов кластера и их статус (Ready/NotReady) |
| kubectl get pods -A | Список всех подов во всех namespace |
| kubectl describe pod <имя> | Подробности о поде и причина сбоя в разделе Events |
| kubectl logs <имя пода> | Логи контейнера внутри пода |
| kubectl apply -f <файл.yaml> | Применить манифест — создать или обновить объект |
| kubectl delete -f <файл.yaml> | Удалить объекты, описанные в манифесте |
| kubectl scale deployment <имя> --replicas=3 | Изменить количество реплик приложения |
| kubectl rollout restart deployment <имя> | Перезапустить приложение без простоя |
| kubectl get services | Список сервисов и их IP-адреса в кластере |
Частые вопросы об установке Kubernetes
Сколько нужно оперативной памяти и CPU для установки Kubernetes?
Для control-plane узла минимум 2 CPU и 2 ГБ RAM (рекомендуется от 4 ГБ), для каждого worker-узла — от 1 CPU и 2 ГБ RAM. Для локального теста в Minikube достаточно 2 CPU и 2 ГБ RAM на одной машине.
Чем отличаются Minikube, kubeadm и управляемый кластер в облаке (GKE)?
Minikube разворачивает однонодовый кластер локально для разработки и тестов. kubeadm устанавливает полноценный production-кластер на собственных серверах, где вы сами управляете control-plane. GKE и другие managed-сервисы (EKS, Azure AKS) берут управление control-plane на себя — вы настраиваете только worker-узлы и нагрузку.
Нужно ли отключать swap перед установкой Kubernetes?
Да, для kubeadm-установки swap обязательно отключается — kubelet по умолчанию не запускается при активном swap, так как это мешает точному планированию ресурсов подов.
Какой container runtime выбрать — Docker, containerd или CRI-O?
С 2022 года Kubernetes не использует Docker напрямую (Dockershim удалён), поэтому для новых кластеров рекомендуется containerd — он официально поддерживается проектом и легче в обслуживании. CRI-O — альтернатива для сред на базе Red Hat/OpenShift.
Как проверить, что кластер Kubernetes установлен и работает корректно?
Выполните kubectl cluster-info для проверки доступности API Server, kubectl get nodes — все узлы должны быть в статусе Ready, и kubectl get pods -A — системные поды (kube-system) должны быть в статусе Running.
Какой сетевой плагин (CNI) выбрать для кластера?
Flannel подходит для простых небольших кластеров без сложных сетевых политик. Calico — для production-сред, где нужны Network Policies и маршрутизация через BGP. WeaveNet выбирают, когда важно шифрование трафика между узлами.
Что делать, если под завис в статусе Pending после установки кластера?
Чаще всего причина — не хватает ресурсов на узлах или не установлен сетевой плагин (CNI). Проверьте вывод kubectl describe pod <имя> в разделе Events: там будет указана точная причина — нехватка CPU/RAM, taint на узле или отсутствие сети между подами.
Найдем лучшее решение вашей задачи
Возможно, вам подойдёт
Больше услуг тутРазработка приложений на Swift
Обсудим ваш проект?
Соберём команду под вашу задачу и оценим проект за 2 дня — бесплатно.