Независимая экспертиза
Проведение IT-аудита кода и инфраструктуры
Фиксированные пакеты с итоговой ценой и сроком 5–20 дней — а не абстрактная цена «за сервер».
IT-аудит — это независимая проверка состояния ваших систем с отчётом, по которому можно принимать решения. Оцениваем код, архитектуру, инфраструктуру, безопасность и процессы разработки; находим технический долг, уязвимости, узкие места и точки, где бизнес теряет деньги и время. Проводят инженеры, которые сами строят продукты, а не только обслуживают железо — поэтому в отчёте не «список замечаний», а приоритеты и план работ.
Бесплатно проведём первичную консультацию и оценим объём аудита.
Наши клиенты
Наши проекты
Наши проекты — это целая история слаженной работы, полного погружения в ваш бизнес и продолжительного партнерства. Какой бы сложной ни была задача, мы всегда находили способы для ее решения.
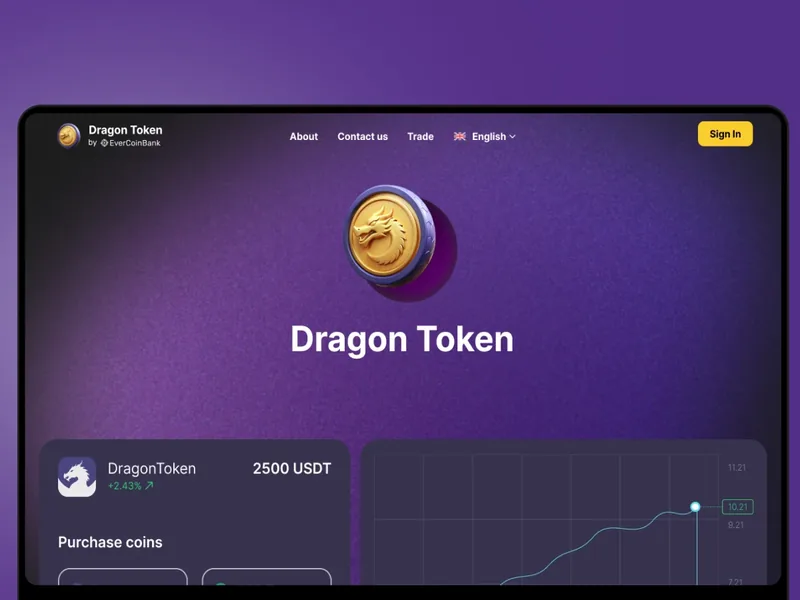
Криптоплатформа купли-продажи токена: кейс разработки
Заказчик — крипто-проект Dragon Token. Команда YuSMP собрала платформу покупки и продажи токена Dragon Token за USDT: клиентский кабинет, администрати
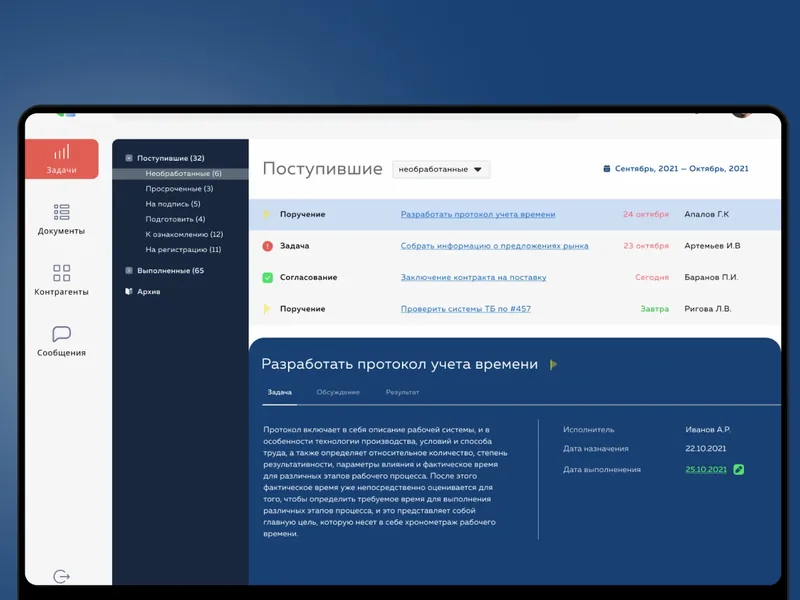
Система электронного документооборота (ЭДО)
Система электронного документооборота — веб-платформа для создания, обмена и архивирования внутренних документов крупной розничной компании со сложной
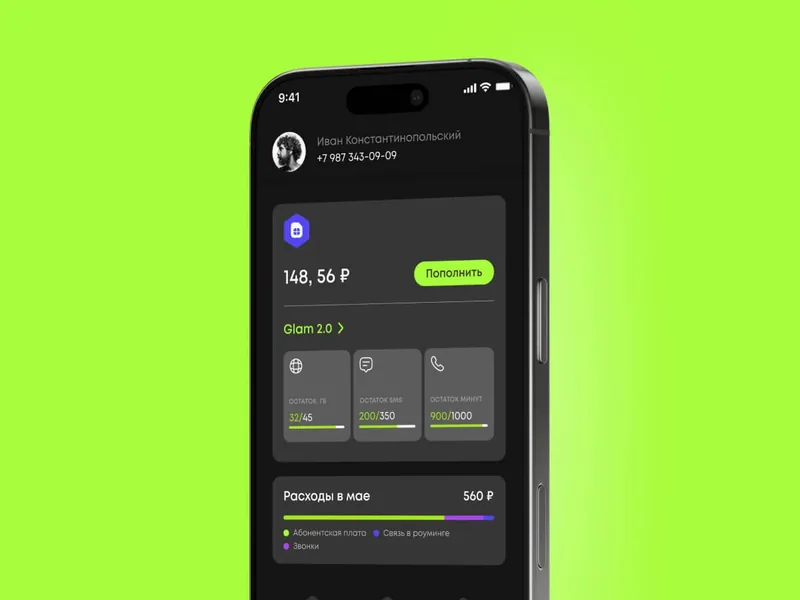
Личный кабинет абонента
Нативный личный кабинет для iOS и Android, который закрывает все базовые потребности абонента: от смены тарифа до оплаты услуг. Баланс и пакеты на одн
Обсудим аудит ваших систем
Оставьте заявку — бесплатно оценим объём аудита, назовём пакет, итоговую вилку цены и срок в днях, чтобы вы могли принять решение по фактам. Ни к чему не обязывает.
Наши преимущества
Аудит проводят инженеры-разработчики. Не «обслуживание железа», а команда, которая сама строит продукты 9+ лет — читает код и архитектуру, а не только проверяет настройки серверов.
Фиксированный объём и цена до старта. Согласуем пакет, итоговую вилку стоимости и срок в днях заранее — без открытого чека «по факту» и непрозрачной цены «за единицу».
Отчёт, который сразу идёт в работу. Приоритизированный список рисков с оценкой критичности и планом действий — а не «список замечаний». При желании — презентация результатов команде.
Работаем под NDA, устранение — опционально. Доступы предоставляете по своим правилам; после аудита можем сами взять на себя рефакторинг, закрытие уязвимостей и оптимизацию.
Направления аудита и смежные услуги
IT-аудит собирается под вашу задачу из отдельных направлений. Ниже — из чего он состоит и какие работы можно вынести в отдельный, более глубокий этап.
Что мы проверяем в IT-аудите
Аудит охватывает продукт и инфраструктуру целиком — от строки кода до серверов и процессов команды. Ниже — девять областей; под вашу задачу берём нужные и фиксируем глубину заранее.
- Исходный код и технический долг
- Архитектура и масштабируемость
- Инфраструктура и серверы
- Безопасность и уязвимости
- Производительность и нагрузка
- Базы данных и целостность данных
- Процессы, CI/CD и тесты
- Зависимости, лицензии, соответствие
- Документация и передача знаний
Стоимость IT-аудита
IT-аудит стоит от 60 000 ₽ и занимает от 5 дней — точную цену и срок называем до старта, пакетом, а не открытым чеком «по факту». Ниже — ориентировочные пакеты и состав работ. Итоговая вилка зависит от размера кодовой базы и инфраструктуры и фиксируется в договоре после бесплатной оценки объёма.
- Обзорный анализ кода и архитектуры
- Проверка очевидных уязвимостей
- Топ-10 рисков с критичностью
- Краткий отчёт и устный разбор
- Детальный анализ кода и тех-долга
- Оценка архитектуры и масштабируемости
- Аудит безопасности приложения
- Отчёт с приоритетами и планом
- Код, архитектура, базы данных
- Инфраструктура и серверы
- Безопасность и нагрузка
- Процессы, CI/CD, документация
- План развития на 6–12 месяцев
- Оценка продукта и кодовой базы
- Технические риски и скрытые долги
- Оценка команды и процессов
- Заключение для принятия решения по сделке
*Цены и сроки ориентировочные, приведены на июль 2026 — точную вилку фиксируем после оценки объёма. Для аудита распределённой инфраструктуры возможен расчёт по единицам (сервер, рабочее место); мы всё равно называем итоговую сумму до старта. *Информация на сайте носит сугубо информационный характер и ни при каких условиях не является публичной офертой, определяемой положениями Статьи 437(2) Гражданского кодекса РФ.
Что входит в отчёт и что в аудит не входит
Аудит — это диагностика, а не лечение: по итогам вы получаете отчёт и план, а не переписанный код. Ниже — что входит в стоимость и какие работы выносятся в отдельный этап, чтобы не было сюрпризов в счёте.
Входит в стоимость аудита
- Структурированный отчёт с найденными проблемами
- Оценка критичности каждого риска
- Приоритизированные рекомендации
- План действий и развития систем
- Оценка технического долга
- Обзор безопасности и узких мест
- Устный разбор результатов с командой
- Ответы на вопросы в течение 2 недель после сдачи
Не входит — отдельные услуги
- Устранение проблем: рефакторинг и модернизация легаси
- Глубокое тестирование на проникновение — пентест
- Проверка под пиковой нагрузкой — нагрузочное тестирование
- Сопровождение и мониторинг после — техподдержка
- Внедрение процессов ИБ — информационная безопасность
На каких стандартах и практиках основан аудит
Не изобретаем чек-лист с нуля — опираемся на признанные отраслевые фреймворки и адаптируем их под масштаб вашей системы, чтобы отчёт был сопоставим с тем, что видят финансовые и инвестиционные комитеты.
Безопасность — OWASP Top 10 и бенчмарки CIS
Проверяем приложение и инфраструктуру по категориям OWASP Top 10 (инъекции, битая авторизация, небезопасная конфигурация) и опираемся на бенчмарки CIS для серверов и облачных сервисов.
Процессы и эксплуатация — логика ITIL и COBIT
Оцениваем зрелость процессов разработки и эксплуатации по логике ITIL (управление инцидентами, изменениями, релизами) и COBIT (контроль рисков и соответствие ИТ целям бизнеса) — без формальной сертификации, но по сути этих практик.
Архитектура — принципы 12-factor и отраслевые паттерны
Сверяем архитектуру с принципами 12-factor app, оцениваем связность модулей, ищем единые точки отказа и проверяем готовность системы к горизонтальному масштабированию.
Данные и соответствие — 152-ФЗ, GDPR, PCI DSS
Для персональных и платёжных данных проверяем соответствие требованиям 152-ФЗ, GDPR (для зарубежных пользователей) и PCI DSS (для карточных данных) — глубина проверки зависит от отрасли.
Как проходит работа
Аудит идёт по пяти этапам — от брифа до разбора отчёта — и занимает от 5 дней. Каждый этап даёт понятный результат, а границы и срок согласованы заранее.
Бриф и доступы
Сроки: 1–2 дняФиксируем цели аудита, границы, критичные для бизнеса зоны и пакет работ. Заключаем NDA и получаем доступы в удобном для вас виде.
Сбор данных и инвентаризация
Сроки: 1–3 дняСоставляем карту систем: репозитории, серверы, базы данных, интеграции, метрики. Разбираемся, как всё устроено и где узкие места по данным.
Анализ
Сроки: 3–10 днейПроверяем код, архитектуру, инфраструктуру, безопасность, производительность и процессы разработки — по согласованному набору направлений.
Отчёт и приоритизация
Сроки: 2–4 дняСводим находки в структурированный отчёт, оцениваем критичность каждого риска и выстраиваем рекомендации по приоритету «эффект / трудозатраты».
Разбор и план действий
Сроки: 1 деньПрезентуем результаты команде и руководству, отвечаем на вопросы. При желании берём устранение проблем и развитие систем на себя.
Мы в каталогах и рейтингах
Рейтинги и каталоги
Публикации наших экспертов
Блог наших экспертов — разбираем веб-разработку, дизайн, стек и стоимость проектов простым языком.
Когда аудит вам не нужен
Аудит окупается не всегда — иногда деньги полезнее направить сразу в работу. Честно говорим об этом до договора, чтобы вы не платили за отчёт, который вам не пригодится.
Скорее не стоит
- Проблема уже известна и локальна — дешевле сразу починить, чем описывать в отчёте.
- Продукту меньше 2–3 месяцев и он ещё активно меняется — аудит устареет за недели.
- Нужен не анализ, а руки: реализация фич или переписывание — это рефакторинг, не аудит.
- Цель — «бумага для галочки», а не решения по итогам.
Аудит окупится
- Систему делала другая команда, и вы не понимаете её реального состояния.
- Готовитесь к росту нагрузки, релизу или инвестраунду.
- Планируете покупку IT-актива — нужен технический due diligence.
- Копятся инциденты, релизы буксуют, а причина не ясна.
Специфика по отраслям
Ключевые задачи и области проверки различаются в зависимости от типа бизнеса. Состав аудита и приоритеты собираем под специфику вашей сферы, а для вашей отрасли показываем релевантные кейсы.
Финтех и платёжные сервисы
Аудит сосредоточен на безопасности транзакционной логики, шифровании и соответствии 152-ФЗ и PCI DSS. Проверяем: доступы к карточным данным, токенизацию, журналы изменений, сегрегацию сред разработки и прода.
eCommerce и ритейл
Основная боль — падения в пиковые дни (распродажи, акции) и интеграционный «зоопарк» с 1С, ERP, кассовыми системами. Аудит охватывает производительность под нагрузкой, надёжность интеграций и технический долг в каталожной логике.
Стартапы перед инвестраундом
Инвестор или партнёр просит технический due diligence — это наш профиль. Оцениваем продукт, кодовую базу, команду и процессы; выявляем скрытые риски, способные снизить оценку или заблокировать сделку.
HealthTech и MedTech
Медицинские данные требуют особого обращения: шифрование at rest и in transit, минимизация привилегий, логирование доступа к карте пациента. Аудит проверяет соответствие требованиям к защите персональных медданных (152-ФЗ, GDPR для зарубежных рынков), а также надёжность систем, от которых зависит жизнь и здоровье.
SaaS и B2B-платформы
SaaS-продукты несут ответственность перед клиентами за доступность, безопасность и целостность данных. Аудит SaaS сфокусирован на мультиарендной архитектуре (изоляция клиентских данных), масштабируемости и процессах change management.
Корпоративные системы
ERP, CRM, документооборот, BI-системы — внутренние продукты копят техдолг годами, потому что «всё работает». Аудит выявляет узкие места перед миграцией или сменой подрядчика; помогает новой команде разобраться в унаследованном коде за 5–10 дней, а не за несколько месяцев.